AULA 10 / 30 · Trust Score e antifraude
Antifraude: alerta, evidência e ação na mesma tela
Veja como investigar replay, conflitos e CTIT com motivos explicáveis.
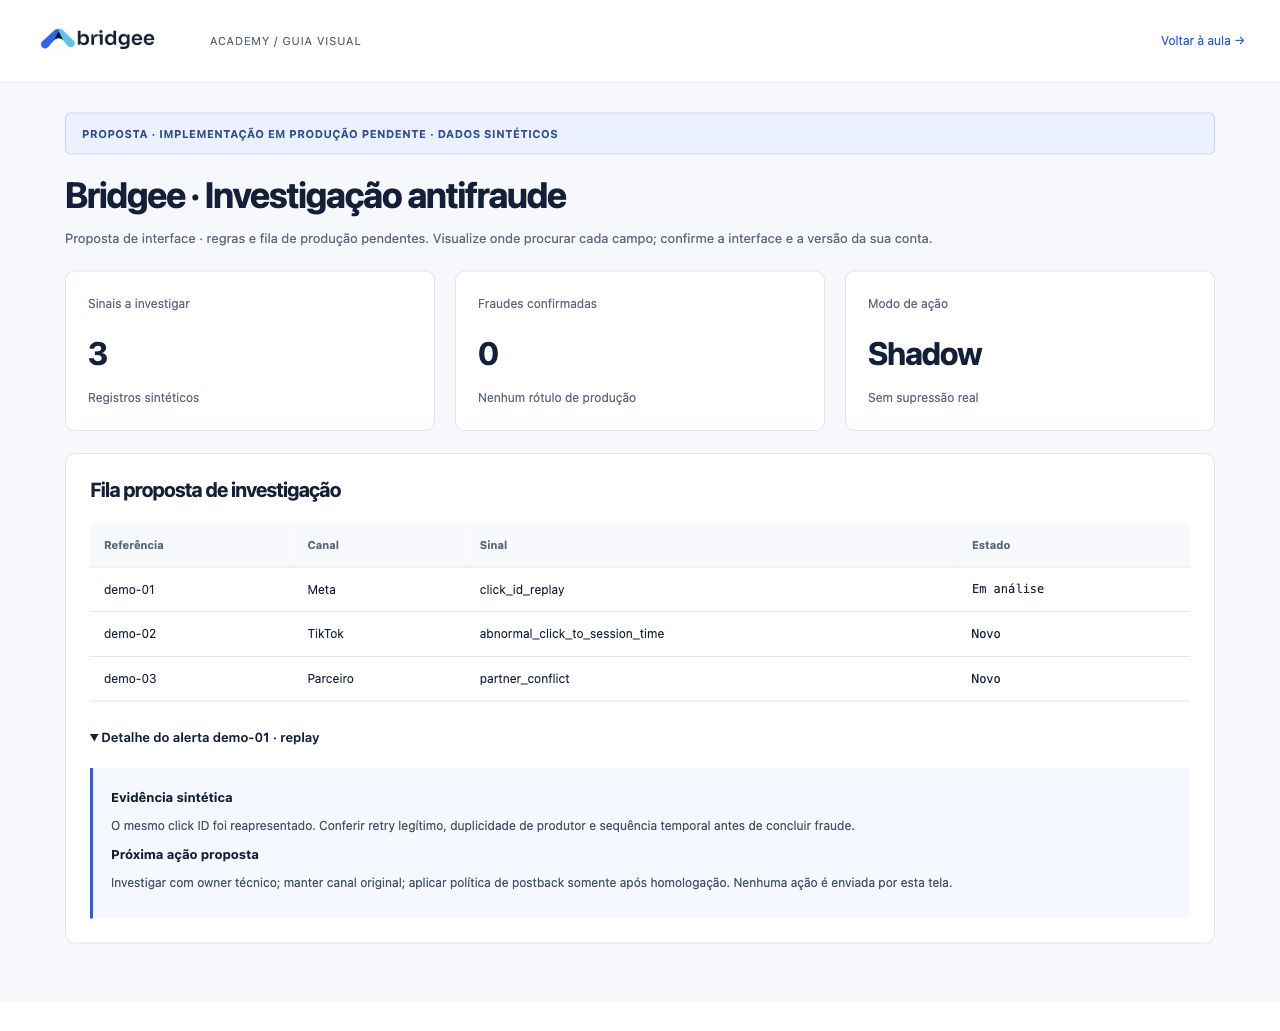
Referência de laboratório / proposta. Score e antifraude não estão ativos no console Installs inspecionado.
Ver implementação e critérios de aceite →Status do produto
O console atual inspecionado não possui uma fila operacional de antifraude. A tela mostrada é uma proposta interativa, não um print de uma conta real. Também não há evidência, nesse contrato do console, de ingestão de fraud_risk ou reason codes.
Uma linha precisa de contexto
A proposta apresenta referência pseudônima, canal, sinal, gravidade, estado de análise e ação. Replay, CTIT extremo e conflito de parceiros devem ser acompanhados de evidência e versão da regra. CTIT sozinho é um sinal de investigação, não uma fraude confirmada.
Não troque o canal
Uma evidência de risco qualifica a atribuição e pode controlar elegibilidade de postback conforme política homologada. Ela não deve reatribuir o canal. Diferencie detectado, em análise, confirmado e descartado; mantenha trilha auditável das mudanças.
O que falta para funcionar com dados reais
Implementar regras calibradas, armazenamento de evidência minimizada, fila e API autenticadas, transições de estado, shadow mode, política de ação e auditoria. Homologar falsos positivos e condições de supressão antes de bloquear. A Academy demonstra leitura e investigação, não executa bloqueios reais.
SUA VEZ
Leve a aula para a prática
Abra um alerta na proposta e registre sinal, evidência, hipótese alternativa e ação. Separe seu diagnóstico da decisão de suprimir um postback.
Baixar checklist de homologação ↓